رمز QR ليس شهادة ثقة: كيف تتجنب الاحتيال قبل الدفع أو تسجيل الدخول
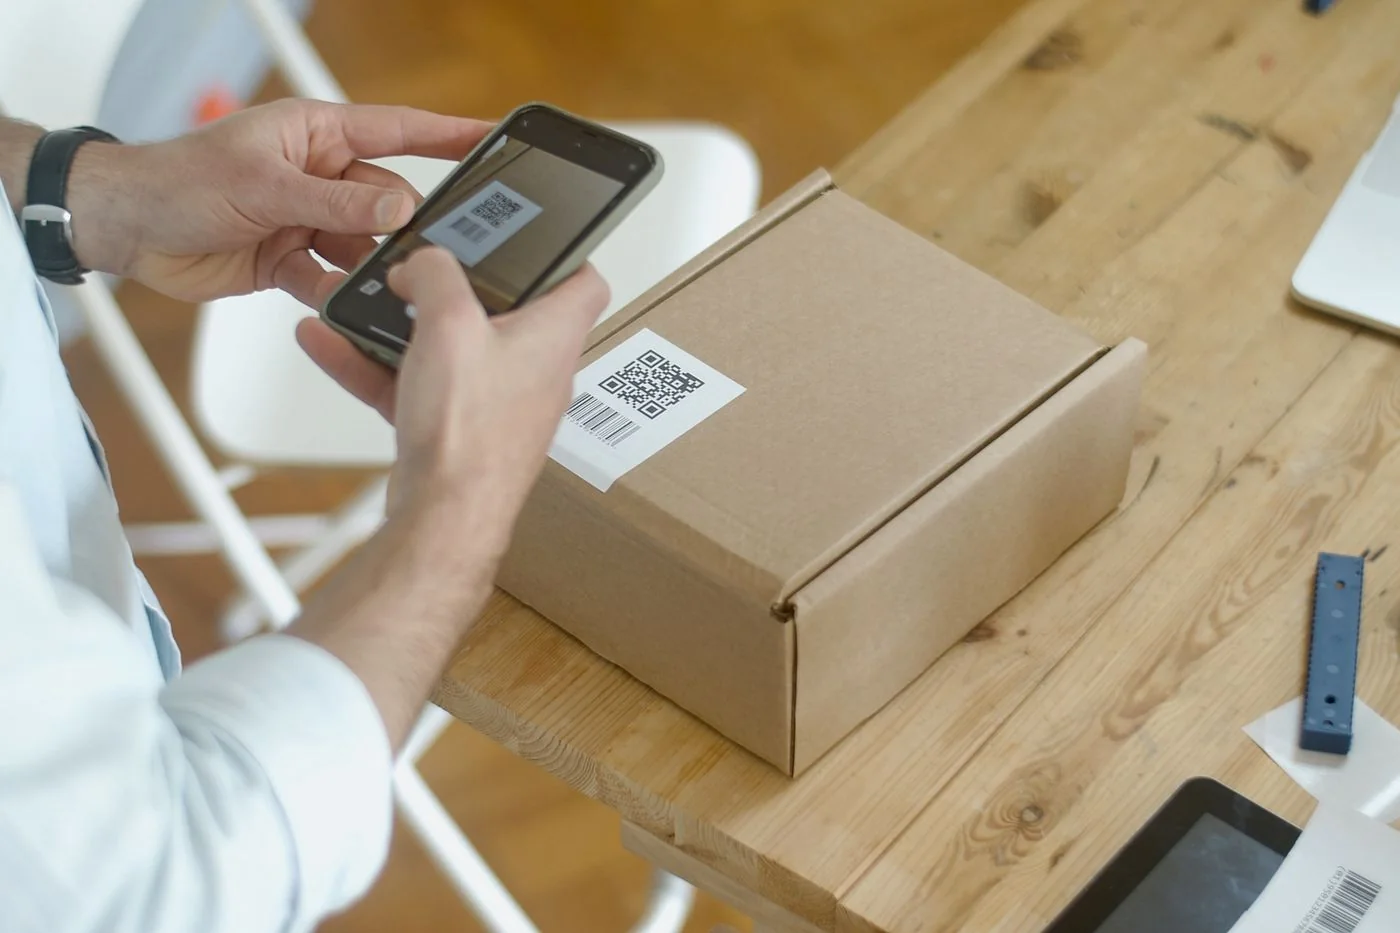
هاتف ذكي يمسح رمز QR على طرد. صورة توضيحية للاستخدام، وليست توثيقاً لحادثة احتيال. Kampus Production / Pexels, Pexels License.
مربع صغير من العلامات السوداء أصبح قائمة طعام وتذكرة وشباك دفع. مريح؟ بالتأكيد. هل يعني ذلك أن نتجاوز فحص المكان الذي يأخذنا إليه؟ ليس تماماً.
رمز QR ليس شهادة ثقة. تعامل مع الرمز غير المألوف كما تتعامل مع رابط غير مألوف. العادة المفيدة هي التوقف قبل فتح الوجهة، ثم التوقف مجدداً قبل إدخال كلمة مرور أو دفع المال.
ما الذي يحاول احتيال QR تحقيقه؟
يتناول تحذير لجنة التجارة الفدرالية الأميركية رموزاً تقود إلى مواقع مقلدة، وحالات وضع المحتالين رموزهم فوق رموز أصلية. المربع مجرد وسيلة نقل؛ السؤال المهم هو ما يحدث بعد الوصول.
هذا لا يجعل كل قائمة مطعم مشبوهة. لكنه يعني أن اللافتة أو الرسالة أو الشعار المألوف لا يكفي لإثبات أمان إجراء حساس. افصل بين «أريد قراءة القائمة» و«يُطلب مني تسليم بيانات حسابي».
توقف عند معاينة الرابط
إذا أظهر الماسح معاينة للوجهة، اقرأها قبل الفتح. وإذا لم يعرضها، فلا تجعل غياب المعاينة يدفعك إلى الدفع أو تسجيل الدخول. عندما يتعلق الطلب بحساب، افتح الموقع المعروف أو التطبيق الرسمي بشكل مستقل.
العنوان الطويل يستحق قراءة أبطأ، لا نقرة أسرع. في مثال توضيحي غير مخصص للزيارة، العنوان shop.example.com مختلف عن shop.example.com.attacker.example. الثاني يضع الاسم الأول داخل نطاق آخر. هذه أمثلة للشرح، وليست روابط ننصح بفتحها.
عند جهاز موقف السيارات أو لافتة عامة
لاحظ الملصقات المضافة والطباعة المختلفة والتعليمات التي تناقض المعلومات الرسمية القريبة. تثير هذه الملاحظات أسئلة، لكنها لا تثبت الاحتيال وحدها. عند الشك، استخدم طريقة الدفع الموثقة للمشغّل بدلاً من تخمين المربع الأصلي.
تمرين قرار بسيط: اللافتة تقول إن الدفع يتم عبر تطبيق تعرفه، لكن ملصقاً جديداً يأخذك إلى صفحة تطلب البطاقة. افتح التطبيق المعروف بنفسك. لا تقارن رابطين مشبوهين ثم تختار الأكثر جمالاً.
عندما تصنع الرسالة إحساساً بالعجلة
عبارة «طرْدك يحتاج متابعة» سبب للتحقق من التوصيل عبر قناة مستقلة، لا للثقة في الرمز المرفق. وتحذر اللجنة أيضاً من رموز ترافق طروداً غير متوقعة. وصول صندوق حقيقي لا يثبت صحة الموقع المكتوب في الورقة داخله.
اترك الرسالة وافتح موقع الشركة أو استخدم معلومات اتصال تثق بها مسبقاً. لا تتصل برقم من الإشعار المشكوك فيه نفسه. المشكلة الحقيقية ينبغي أن تكون قابلة للتحقق من دون السير في الاختصار الذي اختاره المرسل.
ماذا لو مسحت الرمز بالفعل؟
حدد ما حدث: رؤية معاينة فقط تختلف عن إدخال بيانات أو الموافقة على دفعة أو تثبيت برنامج. أغلق الصفحة المشبوهة وتوقف عن التفاعل معها. اختر الخطوة التالية بحسب ما كشفته أو وافقت عليه، لا بحسب عنوان مخيف.
- أدخلت كلمة مرور: غيّرها عبر الخدمة الحقيقية، وراجع نشاط الحساب واتبع إرشادات استعادته.
- قدّمت بيانات دفع أو دفعت: تواصل مع البنك أو مزود الدفع عبر قناة موثقة.
- ثبّت برنامجاً أو منحت صلاحية: اتبع إرشادات أمان الشركة المصنّعة لجهازك، واطلب مساعدة إذا لم تستطع تحديد ما تغير.
احتفظ بالرسالة أو لقطة منها للإبلاغ. لا تنشر كلمات المرور أو معلومات البطاقة أو صور الحساب الخاصة عندما تطلب المساعدة من الآخرين.
قاعدة تستحق البقاء بجوار الهاتف
اقرأ الوجهة. افتح الخدمات المهمة بنفسك. لا تجعل العد التنازلي يقرر عنك. وللاحتياطات الأوسع، راجع حماية الحسابات من الاحتيال الرقمي.
أسئلة سريعة
هل HTTPS يثبت صحة الموقع؟ لا. الاتصال المشفر وحده لا يثبت أن الموقع تابع للجهة التي يقلدها.
هل أثبّت ماسحاً خاصاً؟ لا تثبّت برنامجاً لمجرد أن لافتة مجهولة طلبت ذلك.
هل أتوقف عن استخدام الرموز؟ لا. احتفظ بالسهولة وأضف لحظة التحقق. قائمة الطعام لن تهرب.
الصورة وحقوق الاستخدام
هاتف ذكي يمسح رمز QR على طرد. صورة توضيحية للاستخدام، وليست توثيقاً لحادثة احتيال. Kampus Production / Pexels · Pexels License تم تصغير الصورة وتحويلها إلى WebP؛ لا يعني الاستخدام تأييد المصور للمقال.